SOURCE SUMMARY
원문 핵심 요약
주권형 인공지능 보고서의 관련 부분 요약
위치만으로 통제가 완성되지는 않는다
생태계 분석 중 기업의 업무 분류·통제 지점·공동 운영 부분에 초점을 둔다.
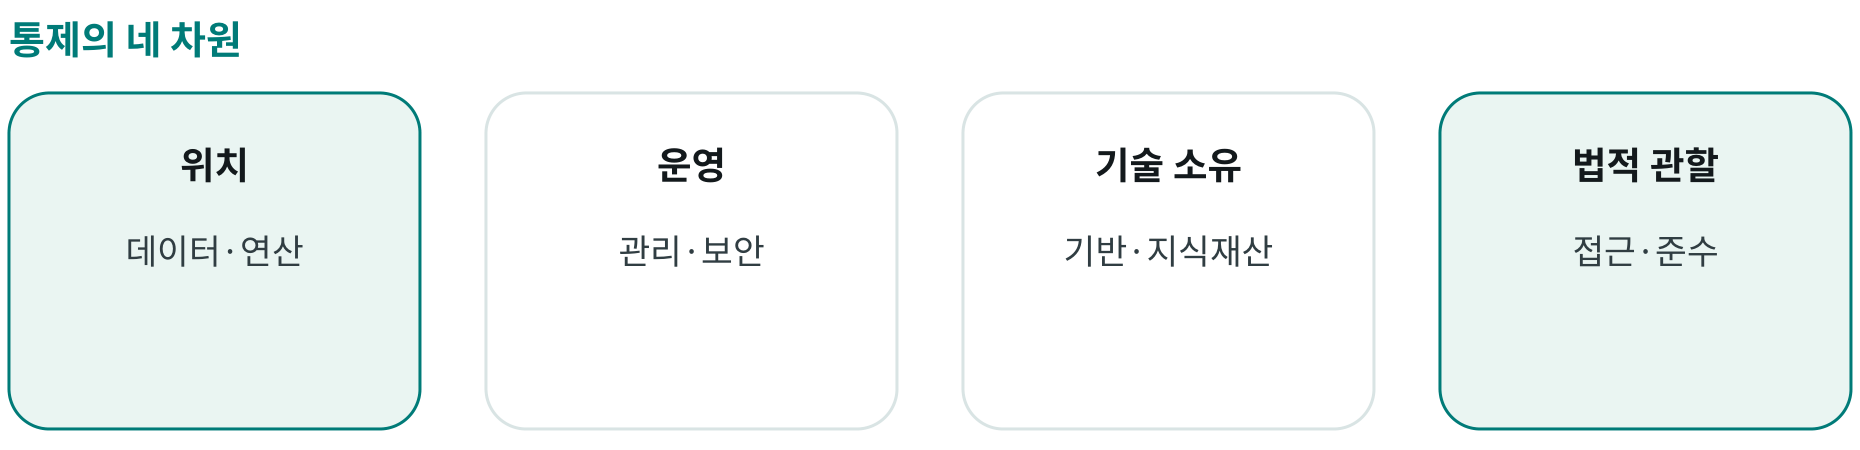
다차원 통제
데이터 위치·운영 주체·기술 소유·법적 관할을 별도로 구분한다.
업무별 선택
민감도와 외부 노출에 따라 필요한 통제 수준을 정한다.
책임 명시
접근·암호키·사고 대응·감사의 운영 책임을 명확히 배분한다.
원문에서 확인한 핵심 구조
원문의 실행 포인트
사용 가능성
국내 저장만으로 데이터가 활용 가능한 상태가 되지는 않는다.
실행 순서
수요와 거버넌스 확인 후 공통 기반을 확대하는 접근을 제시한다.
원문이 제시하는 실행 원리
공통 설계
반복 가능한 요구사항
분류·허용 용도·접근·기록·모델 평가를 참조 구조에 포함한다.
혼합 구성
업무별 선택
모든 계층의 독자 구축보다 필요한 통제 지점과 외부 협력을 조합한다.
주권의 범위는 전체 공급사 교체보다 업무별 통제 요구로 구체화할 수 있다.
APPLICATION PROPOSAL
별도의 적용 제안
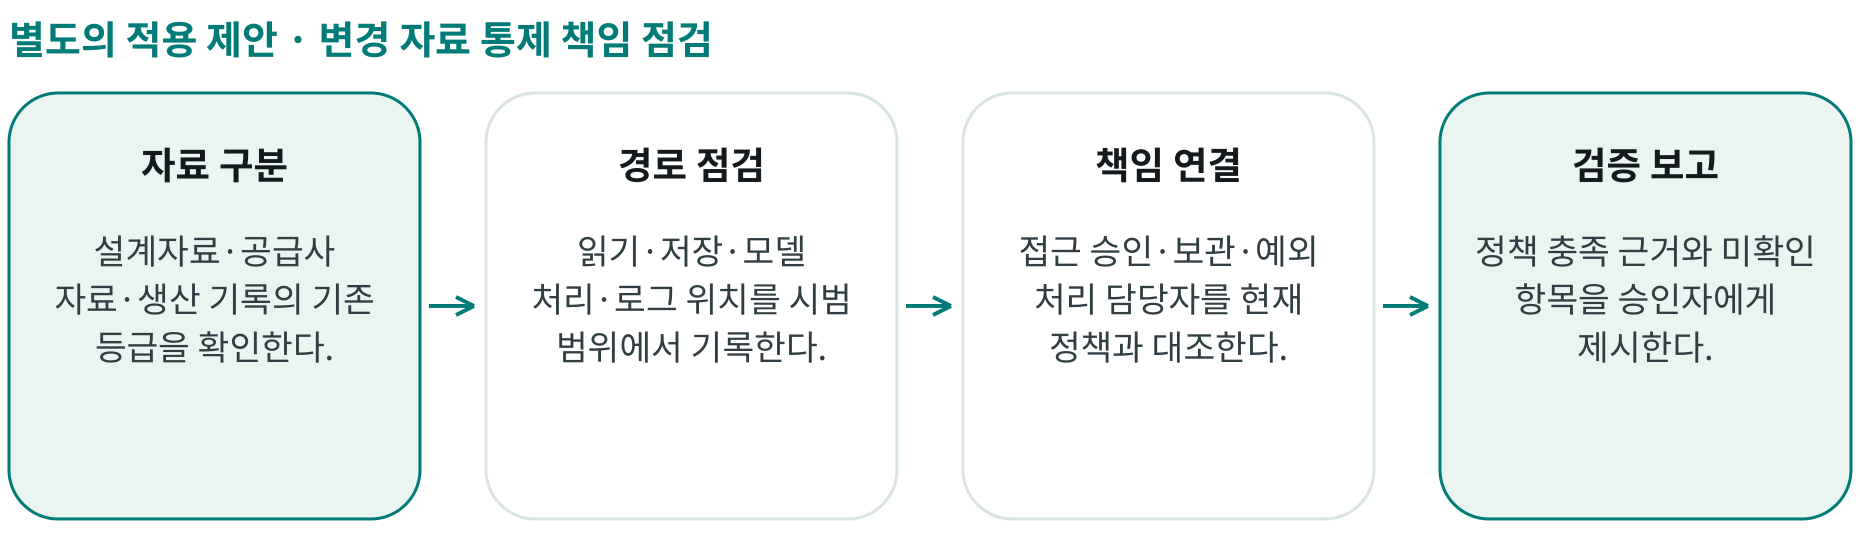
변경 자료 조회의 통제 책임 확인
한정된 설계변경 지원 시범
우리의 제안 · 현재 시스템·접근 권한을 기준으로
운영 반영 전 읽기 전용·분리 환경으로 검증
자료 구분
설계자료·공급사 자료·생산 기록의 기존 등급을 확인한다.
경로 점검
읽기·저장·모델 처리·로그 위치를 시범 범위에서 기록한다.
책임 연결
접근 승인·보관·예외 처리 담당자를 현재 정책과 대조한다.
검증 보고
정책 충족 근거와 미확인 항목을 승인자에게 제시한다.
기준선과 비교할 검증 지표
통제 가시성
자료별 허용 용도·책임 확인율
범위 준수
허용 경로 이외 처리 시도 수
추적성
조회·판단 근거의 기록 완결성
적용 전에 고정할 통제
기존 체계
Teamcenter·PDM·ERP와 M-BOM 유지
외부 처리
허용된 자료·서비스 범위 안에서만 검증
전문 확인
관할·계약 판단은 담당 전문가 검토
- 범위·기준선 정의
- 데이터·근거 연결
- 병행 시범·오류 기록
- 사람 승인 후 확대