에이전트의 접근·행동·복구를 업무별로 통제한다
Deploying agentic AI with safety and security: A playbook for technology leaders
공식 원문 보기SOURCE SUMMARY
원문 핵심 요약
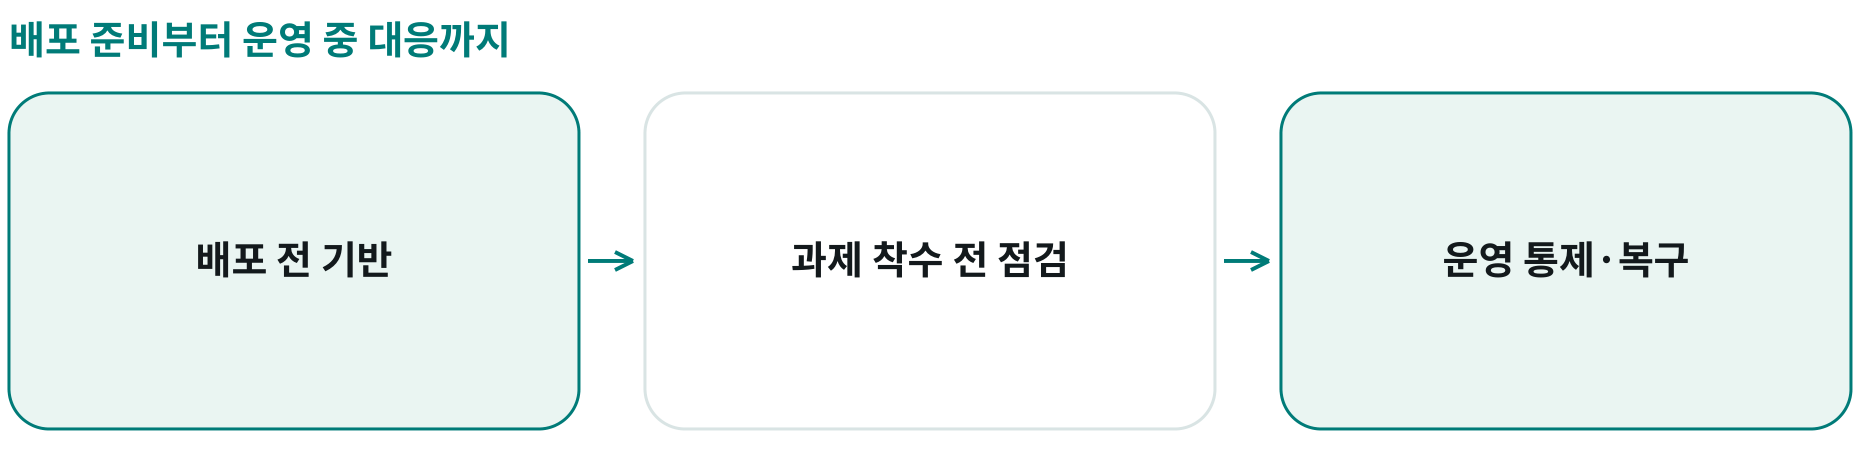
에이전트가 시스템 안에서 직접 행동할 때 필요한 위험 관리 접근
세 단계에서 준비할 통제
원문의 배포 전·과제 착수 전·운영 중 질문을 요약
위험과 책임 정의
역할·데이터·도구·의존 관계를 목록화
인증과 권한 통제
사람과 에이전트 간 요청을 확인하고 최소 범위 허용
추적과 복구 준비
활동 기록·중지·격리·대체 절차 설계
원문에 명시된 범위와 사례 유형을 구분한 요약
확인할 근거와 맥락
위험의 연쇄
한 에이전트의 오류·잘못된 데이터·권한 확대가 다른 업무로 전파될 수 있음
실무에 연결되는 원문 관점
전체 목록 관리
시험부터 운영까지
업무 소유자·기술·보안 책임과 접근 데이터·외부 연결을 함께 기록한다.
입출력과 상호작용
인증·로그·제약
다른 에이전트와 연결될 때에도 권한과 행동의 경계를 점검한다.
비정상 상황 대비
시험과 대체 절차
실패·무응답·권한 확대 상황을 가정하고 중지·격리·업무 복구를 준비한다.
개별 모델의 정확도만으로 다중 에이전트 업무의 안전성을 판단할 수 없다는 관점이다.
APPLICATION PROPOSAL
별도의 적용 제안
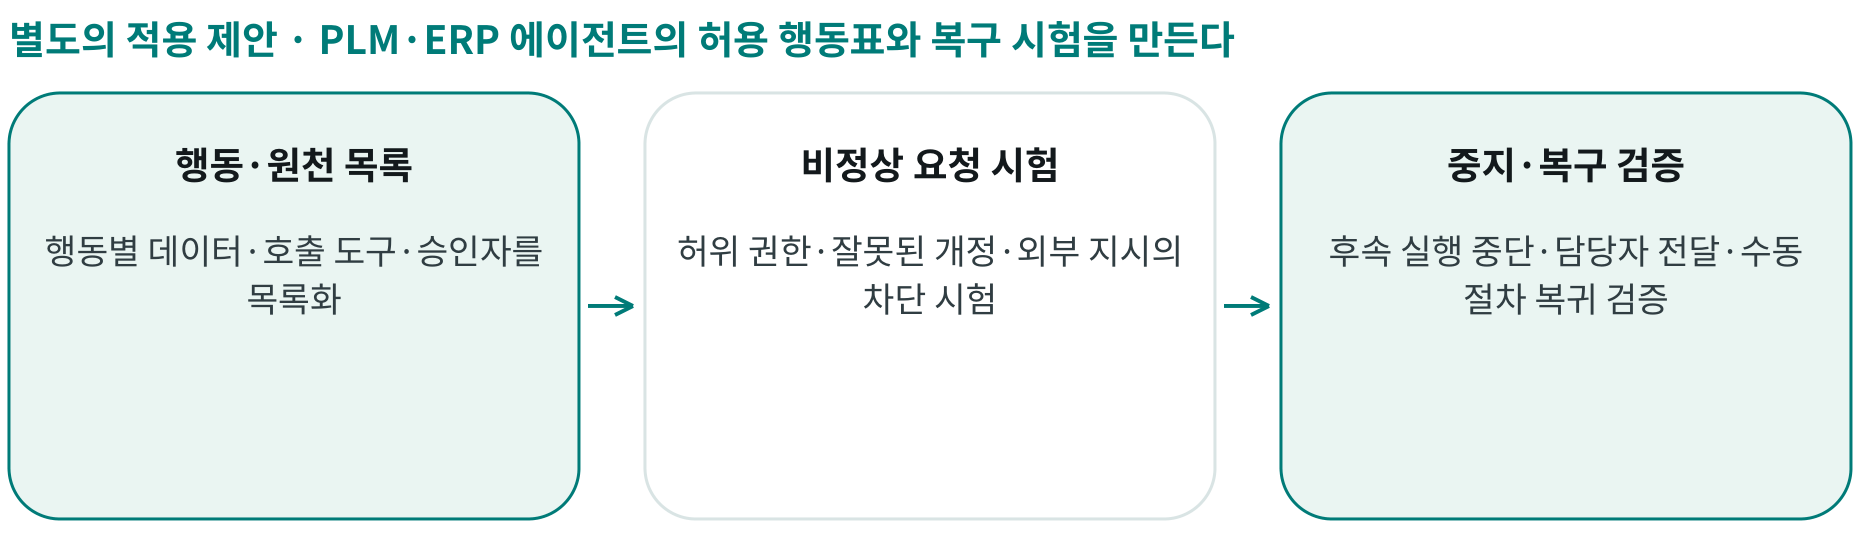
PLM·ERP 에이전트의 허용 행동표와 복구 시험을 만든다
조회·초안·등록·승인을 서로 다른 권한으로 구분
제안 범위 · 업무 에이전트 1개 · 격리된 시험 데이터
실운영 권한을 추가하지 않는 설계 검토·시험
행동·원천 목록
부품 조회·변경 초안·ERP 등록 등 행동별 데이터와 호출 도구·승인자를 기록
비정상 요청 시험
잘못된 개정·허위 상위 권한·외부 문서 지시를 넣어 금지 행동이 차단되는지 확인
중지·복구 검증
오류 시 후속 실행 중단·담당자 전달·로그 재구성·기존 수동 절차 복귀를 시험
효과와 품질을 함께 확인
무권한 행동 차단
금지된 요청이 실제 실행되지 않은 비율과 우회 사례
영향 추적
실행 결과를 입력·도구 호출·개정·승인자까지 재구성한 비율
복구 가능성
이상 탐지부터 중지·업무 복구까지 걸린 시간과 누락
근거·권한·승인 경계
최소 권한
조회·쓰기·승인 권한을 나누고 권한 확대는 보안·업무 책임자가 검토
외부 입력
문서·공급사 메시지를 명령으로 신뢰하지 않고 업무 규칙과 대조
운영 전환
시험 통과만으로 전체 권한을 부여하지 않고 승인된 행동부터 적용
- 행동·권한 목록
- 실패·공격 입력 시험
- 중지·복구 확인
- 승인 범위 운영 검토