SOURCE SUMMARY
원문 핵심 요약
Okta 제품책임자 인터뷰
제품 성과와 AI 에이전트 권한
Bose는 고객 가치에 근거한 투자와 신원 중심 보안을 함께 설명한다.
제품 투자
지불의사·경쟁 차별성을 검토하고 부서별 성과목표를 맞춘다.
AI 도입
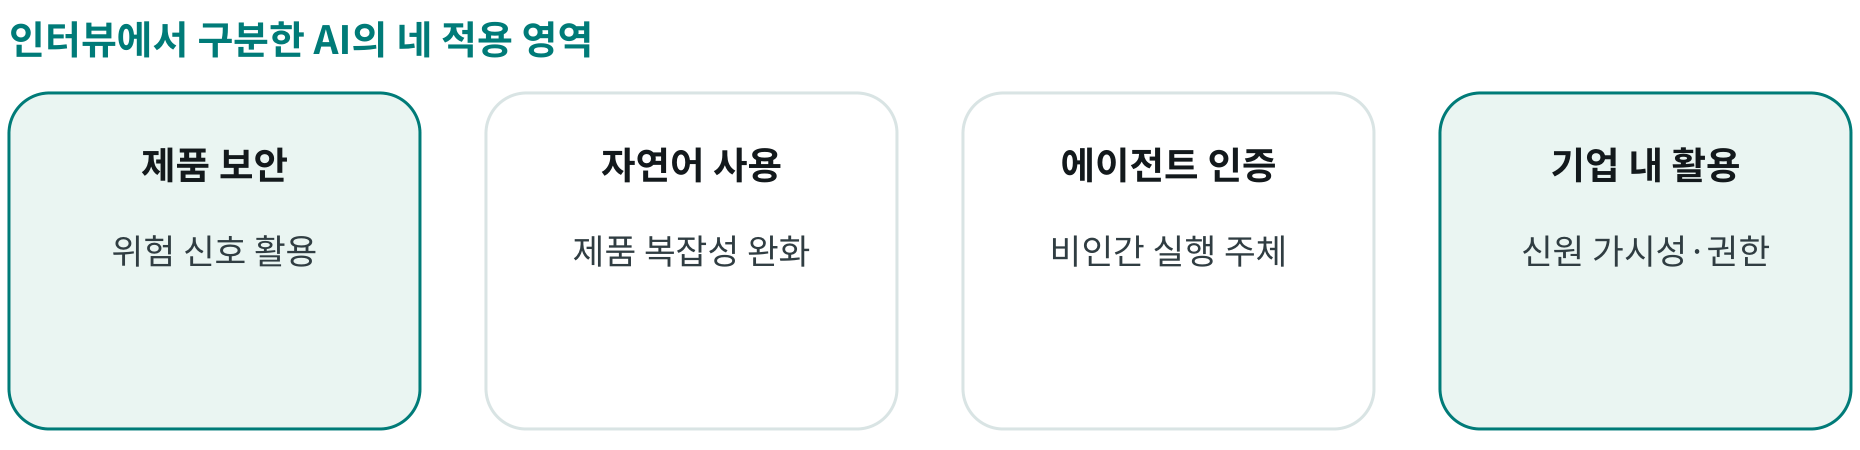
제품 보안, 자연어 사용성, 에이전트 인증, 기업 내 안전한 활용을 구분한다.
원문에 명시된 범위와 사례 유형을 구분한 요약
확인할 근거와 맥락
운영 방식
3년 전략을 매년 갱신하며 주요 신제품을 월별로 점검한다.
실무에 연결되는 원문 관점
단계적 출시
초기 고객 피드백
제품 가속팀이 기능·데모·문서와 판매 준비도를 출시 단계별로 확인한다.
비인간 신원
가시성과 권한
에이전트 접근권한과 인증을 관리해야 기업 검색의 기밀정보 노출을 줄일 수 있다고 설명한다.
신원 보안을 경영진 차원의 전략으로 다룬다.
APPLICATION PROPOSAL
별도의 적용 제안
설계변경 조회 에이전트의 권한 검증
읽기 전용 변경이력 검색 시범
제안 범위 · 기존 Teamcenter·PDM·ERP와 일관된 M-BOM 기준
승인된 시험 데이터와 역할별 계정으로 시작
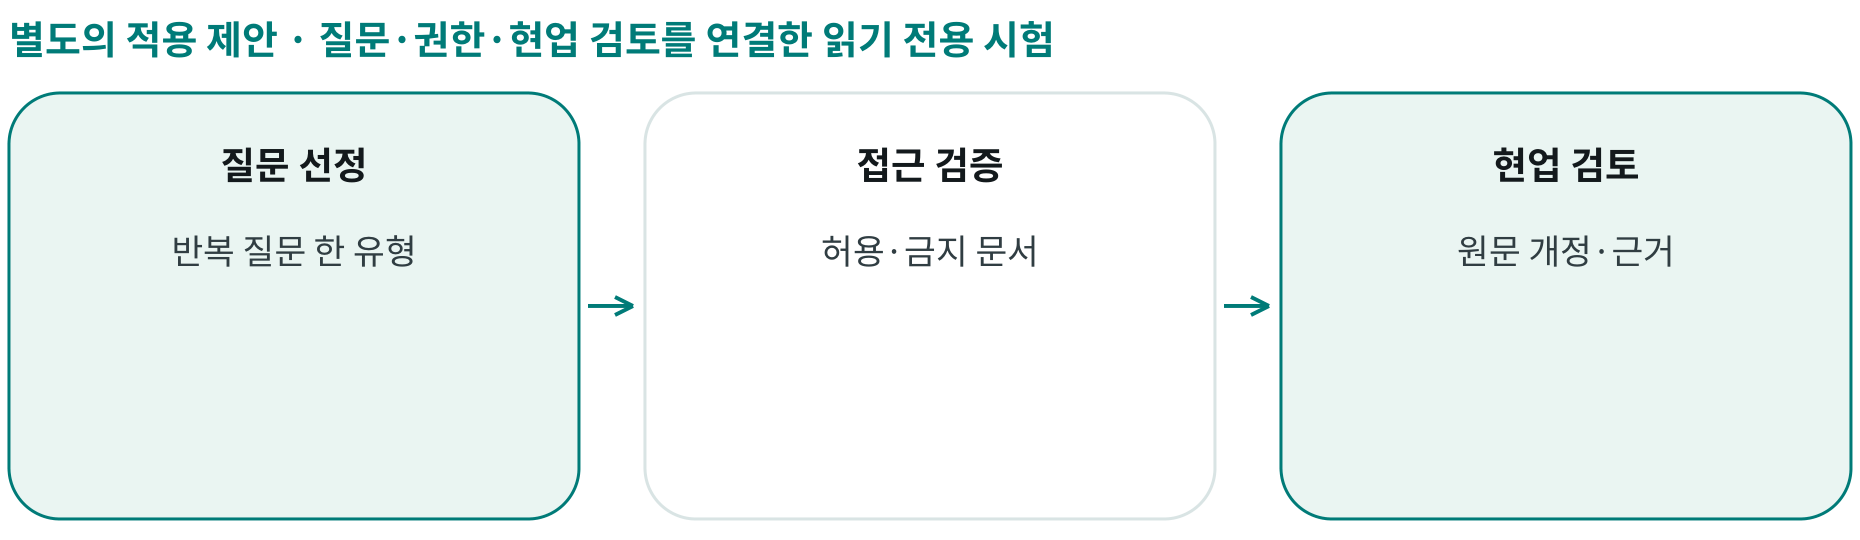
질문 선정
설계변경 영향과 근거 문서 조회 중 반복되는 질문을 한 유형 고른다.
접근 검증
역할별 허용 문서와 금지 문서를 구분하고 답변·인용의 노출 범위를 시험한다.
현업 검토
담당자가 원문 개정과 답변 근거를 대조하고 오류 유형을 기록한다.
효과와 품질을 함께 확인
검색 품질
근거 일치율과 최신 개정 인용률을 확인한다.
권한 준수
제한 문서 노출과 과도한 접근 요청 건수를 점검한다.
업무 효과
검증을 포함한 조회시간과 재질문 빈도를 기준선과 비교한다.
근거·권한·승인 경계
신원 구분
사용자와 에이전트 실행 주체를 분리하고 권한 승계를 명시한다.
승인 경계
설계변경 승인과 M-BOM 갱신은 기존 담당자가 수행한다.
이력 보존
요청자·조회 대상·인용 개정·검토 결과를 남긴다.
- 질문·권한 정의
- 검색·노출 시험
- 현업 검토
- 범위 확대 판단