SOURCE SUMMARY
원문 핵심 요약
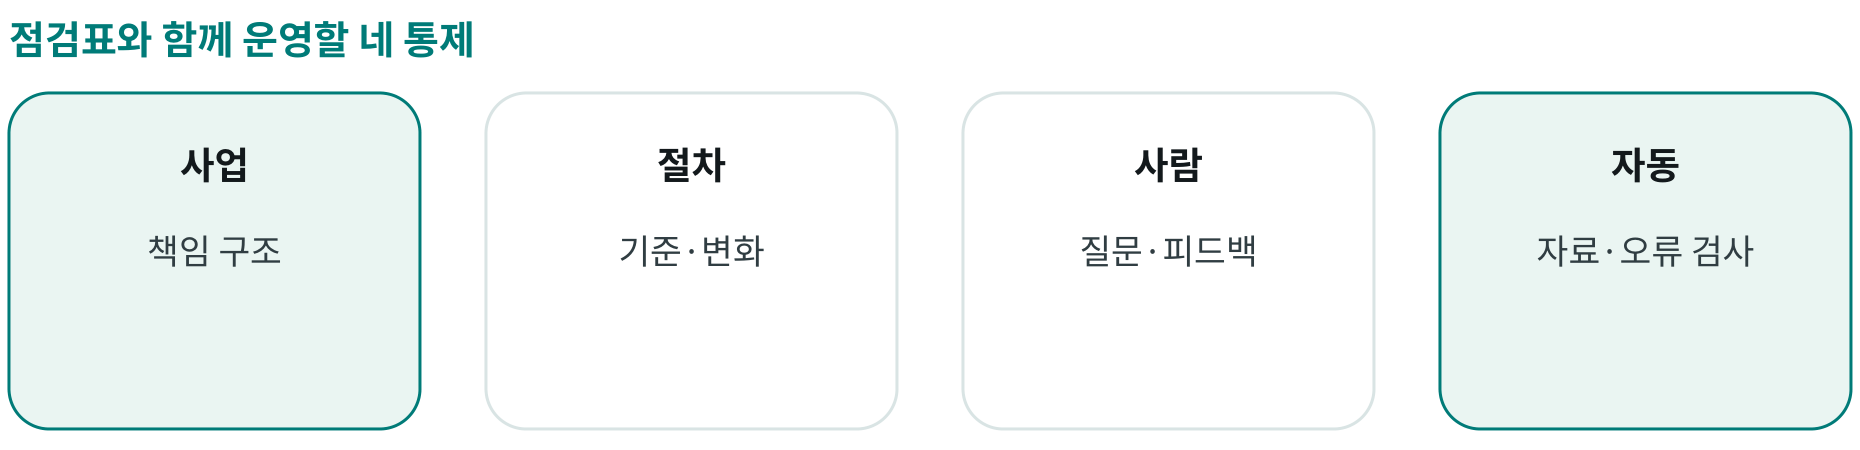
생성형 AI의 위험 분류와 통제
복합 시스템의 역할별 검토
2025년 금융기관 대상 글은 모델·기술·자료·법률 위험을 함께 검토하도록 제안한다.
검토 범위
모델뿐 아니라 연결된 소프트웨어와 자료 흐름을 포함한다.
위험 점검표
노출·영향·복잡성·개발 상태·사람의 검토를 구분한다.
네 통제 묶음
사업·절차·사람·자동 통제를 함께 운영한다.
원문에 명시된 범위와 사례 유형을 구분한 요약
확인할 근거와 맥락
점수의 의미
1·3·5는 제안된 위험 구분 척도다. 사고 확률이나 법규 준수를 인증하는 점수가 아니다.
실무에 연결되는 원문 관점
자료 추적
출처와 사용
입력·생성물의 출처와 사용 이력을 연결한다.
반복 평가
질문과 피드백
기준 질문 목록과 사람의 평가로 출력·변경을 점검한다.
외부 도구
공급사 검토
구매 도구도 자료·모델의 정보와 기술·계약상 보호를 검토한다.
점검표와 지속적인 모니터링·통제를 결합하는 제안이다.
APPLICATION PROPOSAL
별도의 적용 제안
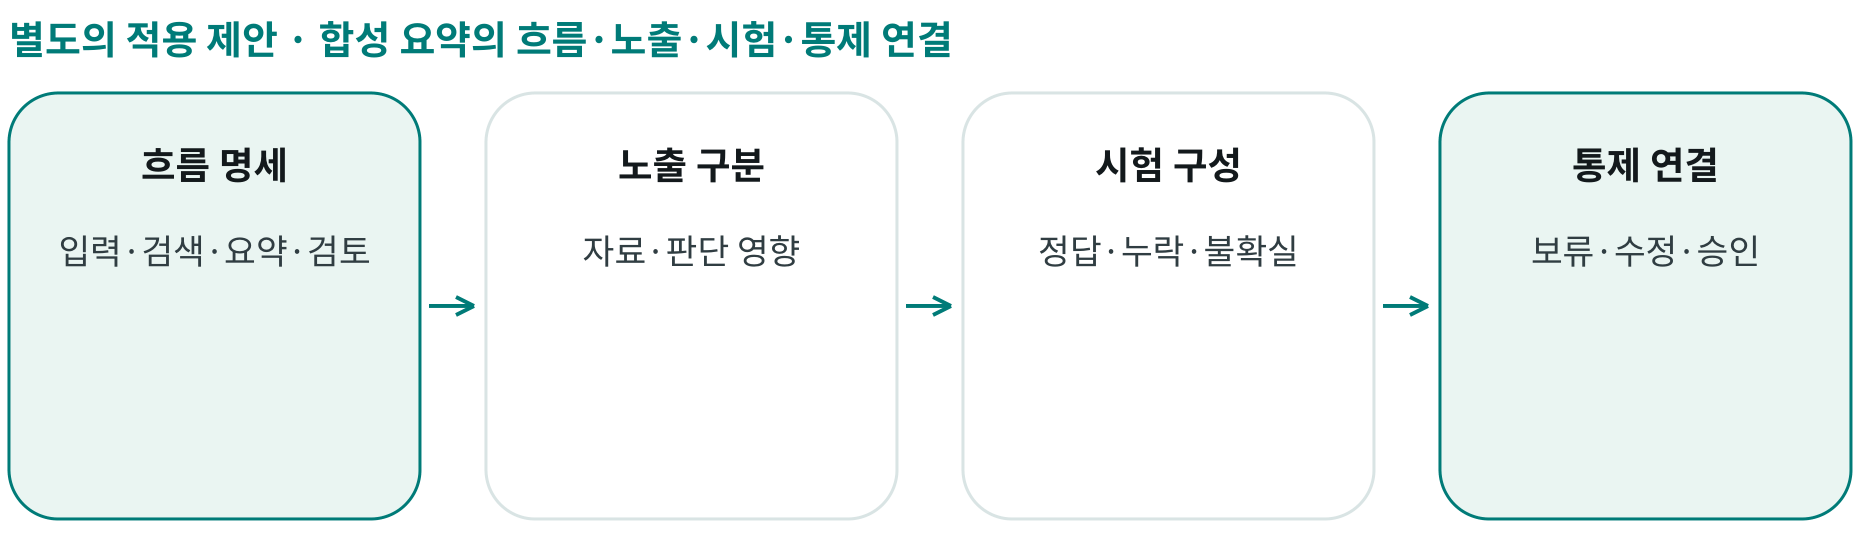
AI 요약 보조의 자료·출력·승인 경계 확인
가상 민수 시험 요약의 위험 점검표
제안 범위 · 합성 시험표·요약·검토 기록
기존 Teamcenter/PDM/ERP·M-BOM 정합성을 전제
흐름 명세
자료 입력·검색·요약·검토 단계를 나눈다.
노출 구분
어떤 자료와 판단에 영향을 줄지 표시한다.
시험 구성
정답·누락·불확실성을 확인하는 기준 질문을 만든다.
통제 연결
보류·수정·사람의 승인 책임을 각 단계에 붙인다.
효과와 품질을 함께 확인
근거 보존
단위·조건·판본이 출력에 남는지 확인
예외 검출
근거 부족과 민감 정보가 표시되는지 점검
변경 추적
자료·모델·질문 변경 때 재시험 범위를 기록
근거·권한·승인 경계
비금융 범위
신용·투자·개인 대상 판단을 다루지 않음
승인 유지
AI 출력은 시험 합격이나 설계변경 승인이 아님
자료 보호
외부 전송이나 실제 시스템 접근 없이 합성 예시 검토
- 흐름
- 노출
- 시험
- 통제