SOURCE SUMMARY
원문 핵심 요약
AI 거버넌스 구현 기고의 핵심 요약
정책을 검사와 실행 기록에 연결
필자는 자료 접근·도구 실행·출력·변경 이력에 정책을 적용하고 통제의 증거를 운영 중 생성하자고 제안한다.
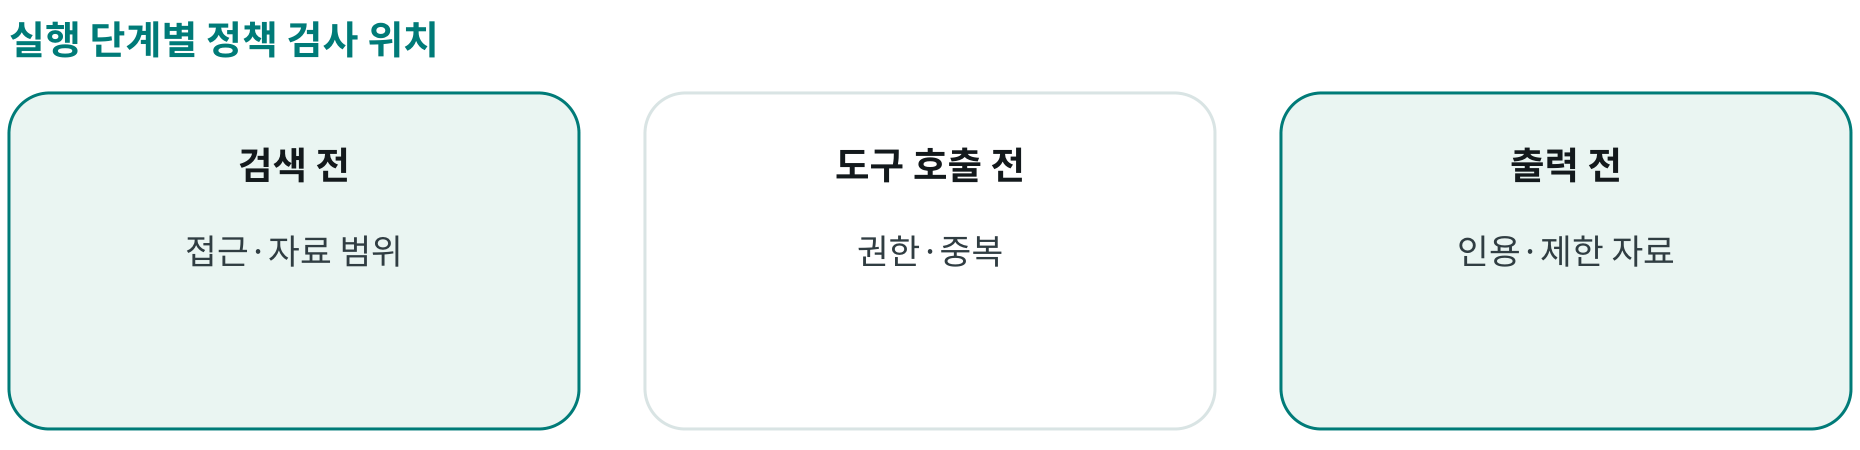
단계별 검사
검색 전·도구 호출 전·출력 전의 조건을 나눠 해당 위치에서 확인하는 구조다.
변경의 검증
프롬프트·검색 구성·모델 경로·정책이 바뀌면 배포 전 평가와 안전 검사를 수행하자는 제안이다.
실행의 증거
정책·모델·프롬프트·검색 버전과 사용 자료·도구 기록을 요청별로 연결한다.
원문에서 확인한 핵심 구조
원문의 실행 포인트
반복 쓰기
도구 호출의 권한·대상 제한과 함께 같은 요청의 중복 기록을 방지하는 통제를 설명한다.
운영의 책임
시험 항목·판정 기준·문제 해결 경로를 각각 담당할 주체가 필요하다고 강조한다.
원문이 제시하는 실행 원리
피드백의 사용
관찰한 실패로 개선
사고·준사고·품질 퇴행을 보고 실제 정책과 통제를 조정하는 방식이다.
증거의 보호
수집과 보존 조건
감사 자료 자체도 접근과 보존을 제한해야 한다고 설명한다.
정책의 존재보다 어느 단계에서 적용됐고 어떤 기록으로 확인할 수 있는지가 중요하다.
APPLICATION PROPOSAL
별도의 적용 제안
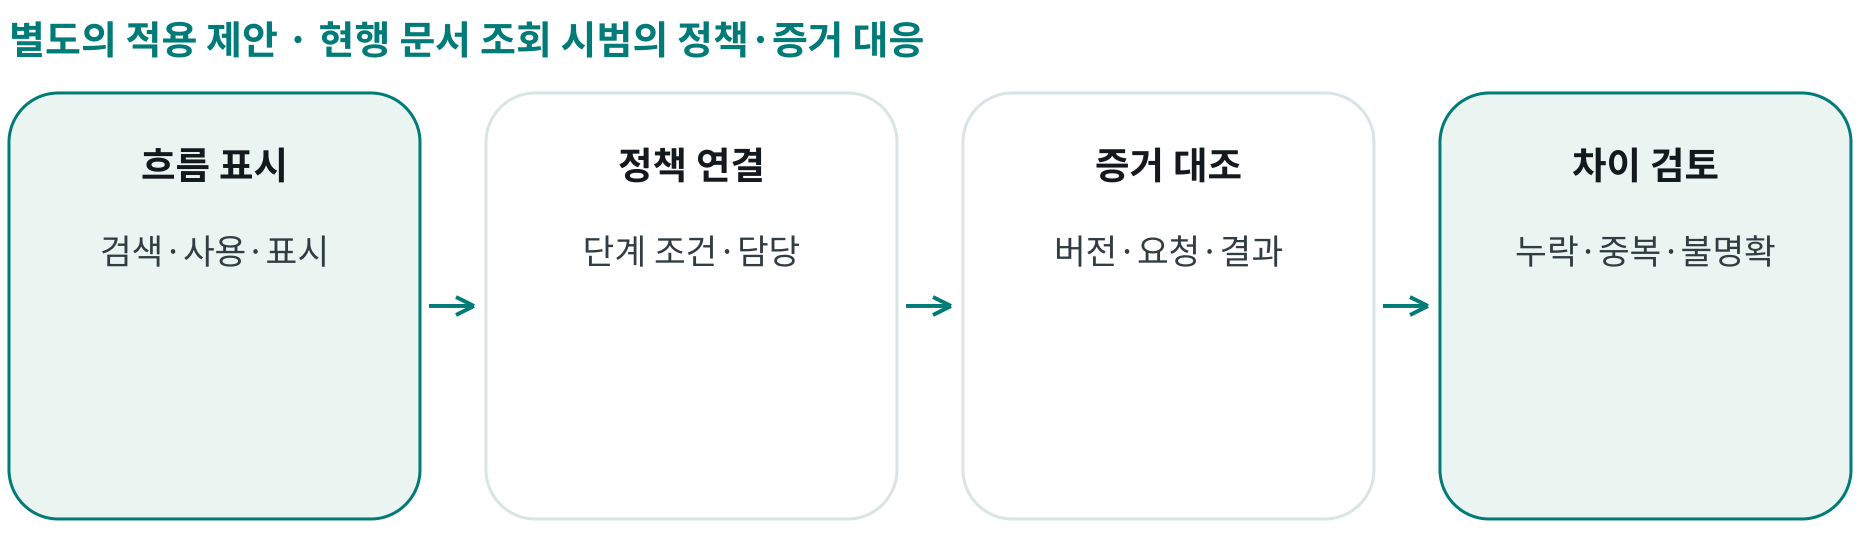
현재 AI 시범의 검사·기록 대조
승인된 문서 조회 시범 검토
우리의 제안 · 기존 정책과 운영 문서만 활용
운영 반영 전 읽기 전용·분리 환경으로 검증
흐름 표시
자료 검색·도구 사용·결과 표시 단계를 정리한다.
정책 연결
각 단계의 허용 조건과 담당자를 확인한다.
증거 대조
버전·요청·결과 기록이 동일 시범과 연결되는지 본다.
차이 검토
누락·중복·불명확한 조건만 담당자에게 제시한다.
기준선과 비교할 검증 지표
통제 추적
정책과 적용 단계의 대응
버전 일치
평가·실행·자료 버전 연결
예외 기록
차단·유보·중단 근거의 확인
적용 전에 고정할 통제
구현 분리
보안 설정·정책 코드를 변경하지 않음
기존 기준
현행 시스템·승인 절차 유지
기록 최소
필요한 비민감 검토 근거만 사용
- 범위·기준선 정의
- 데이터·근거 연결
- 병행 시범·오류 기록
- 사람 승인 후 확대