SOURCE SUMMARY
원문 핵심 요약
양자 컴퓨팅 위험에 대비한 암호 목록과 전환 우선순위 분석
전환 준비는 자산의 의존성에서 시작
장기 기밀과 서명·신원·소프트웨어 업데이트의 신뢰를 함께 살핀다.
장기 기밀
현재 수집된 암호화 자료가 미래에 해독될 가능성을 고려한다.
디지털 신뢰
서명·인증서·업데이트가 사용하는 공개키 암호의 의존성을 파악한다.
변경 가능성
암호 기능의 결합 정도와 공급업체 지원·시스템 수명을 목록에 기록한다.
원문에 명시된 범위와 사례 유형을 구분한 요약
확인할 근거와 맥락
제조의 연결 지점
원문은 OT와 산업 제어의 신뢰된 업데이트·신원 인증이 중요한 검토 대상이라고 설명한다.
실무에 연결되는 원문 관점
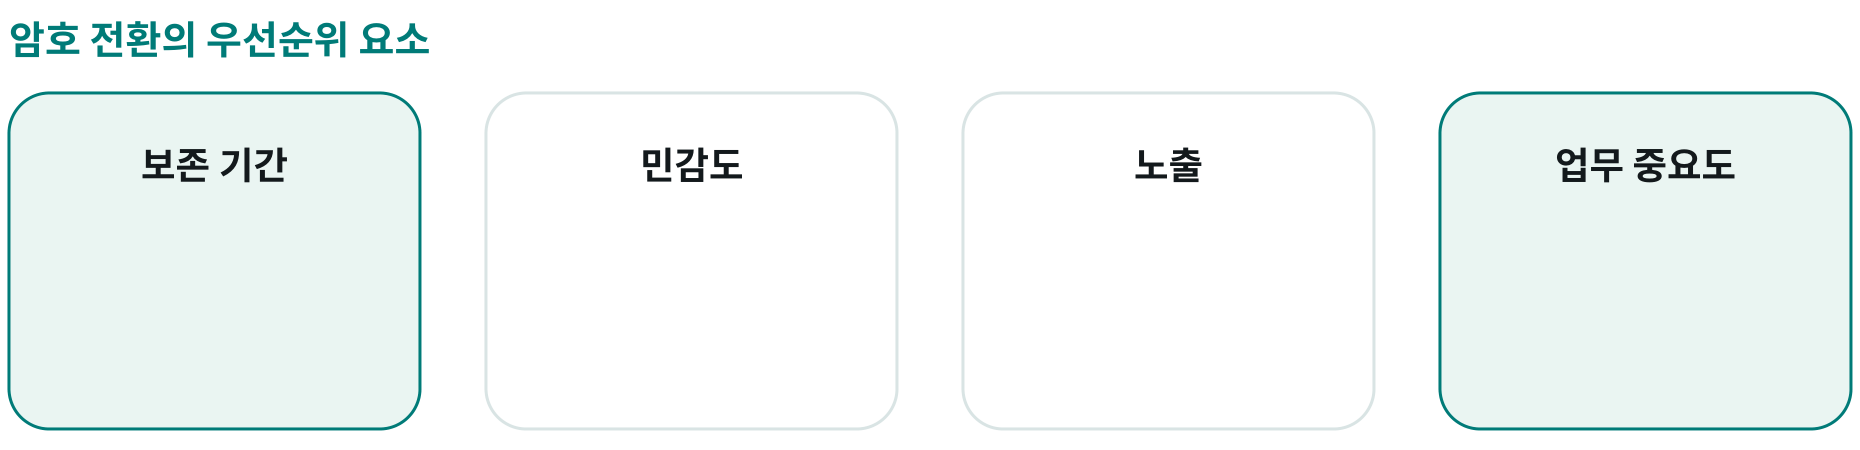
위험 우선순위
보존 기간·민감도·노출·중요도
데이터와 업무의 특성으로 먼저 검토할 자산을 정한다.
암호 민첩성
교체할 수 있는 구조
표준 라이브러리·공유 서비스로 암호 기능을 분리하고 변화 가능한 목록을 유지하라고 권고한다.
전환의 조율
계획 변경·공급업체·책임
기존 갱신 일정과 전환 계획을 맞추고 기술·위험·사업 담당자가 함께 우선순위를 정한다.
부품 수나 알고리즘 선택만이 아니라 업무 영향과 공급업체 의존성을 보는 접근이다.
APPLICATION PROPOSAL
별도의 적용 제안
제품 수명과 보안 의존성의 문서 검토
장기 운용 제품의 업데이트·인증 의존성 표
제안 범위 · 승인된 제품 문서와 공개 공급업체 안내
보안 설정 변경 없이 문서 기반으로 검토
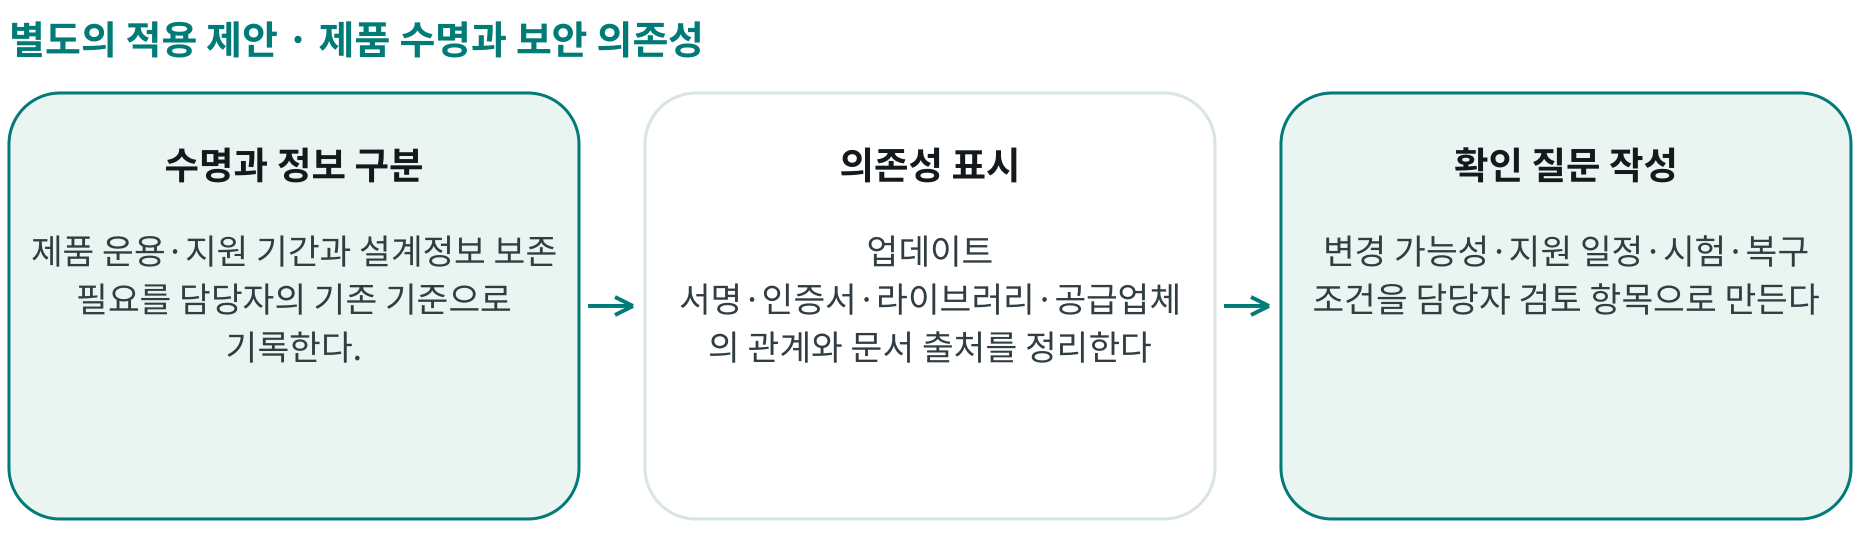
수명과 정보 구분
제품 운용·지원 기간과 설계정보 보존 필요를 담당자의 기존 기준으로 기록한다.
의존성 표시
업데이트 서명·인증서·외부 라이브러리·공급업체 지원의 관계와 문서 출처를 정리한다.
확인 질문 작성
향후 변경 가능성·지원 일정·시험·복구 조건을 보안·제품 담당자 검토 항목으로 만든다.
효과와 품질을 함께 확인
목록 포괄
주요 업데이트·인증 의존성의 소유자와 출처를 확인한 비율
지원 확인
제품 지원 기간과 공급업체 공개 지원 정책을 대조한 항목 수
불확실성 관리
문서로 확인할 수 없는 사항과 추가 확인 담당자의 명확성
근거·권한·승인 경계
비밀정보 제외
키·인증 토큰·비밀번호를 수집하지 않고 문서의 구조 정보만 다룬다.
변경 승인
암호·권한·네트워크·펌웨어 변경은 별도 보안 검토와 승인을 따른다.
기존 체계
PDM의 승인 제품 버전·구성 정보를 기준으로 문서 간 연결을 점검한다.
- 대상 제품 선정
- 문서 의존성 연결
- 지원 조건 대조
- 전문 담당자 검토