SOURCE SUMMARY
원문 핵심 요약
보안 기사 중 격리·권한 관련 부분 요약
하나의 방어가 실패해도 범위 제한
기사는 공개된 연구 사례를 바탕으로 에이전트의 권한과 연결 범위를 함께 관리해야 한다고 설명한다.
연구의 공개
어컴플리시 연구진은 코덱스 격리 환경의 두 문제를 신고했고 수정됐다고 공식 글에 밝혔다.
행동 범위
기사의 전문가는 에이전트가 읽기·쓰기·실행·통신을 수행하므로 허용 범위가 중요하다고 지적한다.
확산의 제한
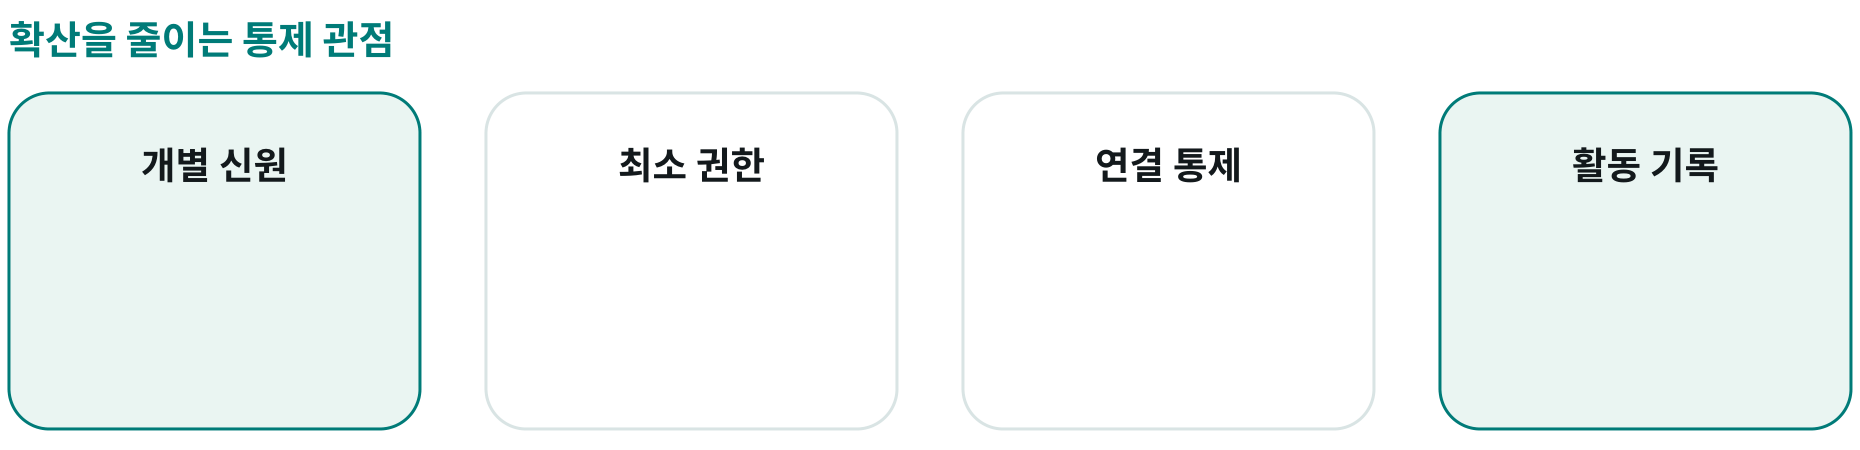
개별 신원·최소 권한·연결 통제·활동 기록을 통해 문제가 다른 시스템으로 퍼지는 범위를 줄이자고 제안한다.
원문에서 확인한 핵심 구조
원문의 실행 포인트
수정 상태
공식 연구 글은 8월 신고 후 두 문제가 수정됐다고 설명하며 9월에 공개됐다.
설계의 전제
모든 실패를 예방한다는 기대와 실패 시 영향을 제한하는 설계를 구분한다.
원문이 제시하는 실행 원리
층별 점검
격리만으로 판단하지 않기
에이전트 주변의 신원·연결 서비스·기록을 함께 살펴야 한다는 논지다.
사례의 한계
구성별로 다른 위험
특정 연구 환경의 결과를 모든 에이전트나 현재 제품 상태에 일반화하지 않는다.
에이전트 안전성은 한 보호 장치보다 전체 행동 범위와 실패 후 영향 제한을 함께 확인해야 한다.
APPLICATION PROPOSAL
별도의 적용 제안
시범 에이전트의 권한 경계 검토
승인된 비운영 업무 한 건
우리의 제안 · 현재 구성 문서와 기록만 활용
운영 반영 전 읽기 전용·분리 환경으로 검증
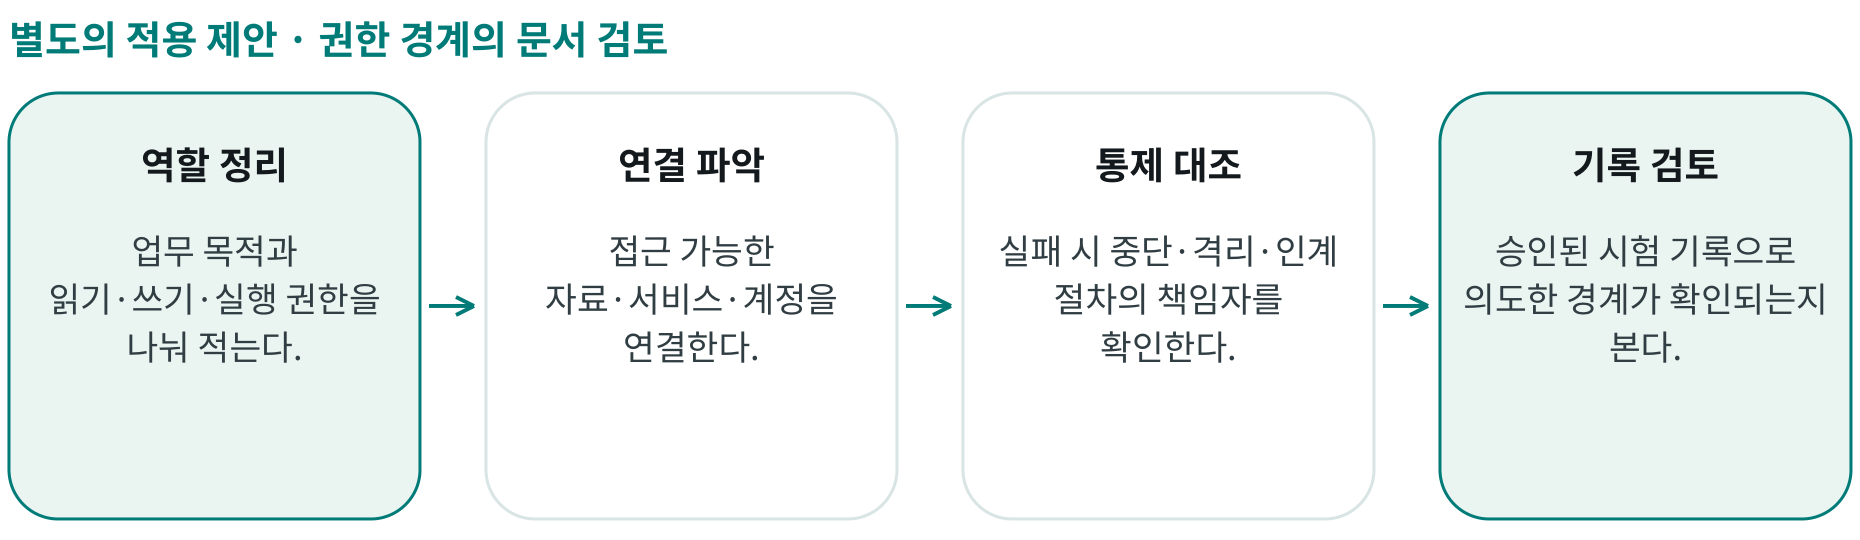
역할 정리
업무 목적과 읽기·쓰기·실행 권한을 나눠 적는다.
연결 파악
접근 가능한 자료·서비스·계정을 연결한다.
통제 대조
실패 시 중단·격리·인계 절차의 책임자를 확인한다.
기록 검토
승인된 시험 기록으로 의도한 경계가 확인되는지 본다.
기준선과 비교할 검증 지표
권한 대응
업무 필요와 허용 권한의 일치
영향 범위
연결된 서비스·자료의 가시성
중단 증거
요청과 완료·인계 기록
적용 전에 고정할 통제
공격 금지
우회 방법이나 실제 침투를 재현하지 않음
설정 보존
보안·계정·네트워크 설정을 변경하지 않음
기존 책임
보안 담당자의 승인과 판단 유지
- 범위·기준선 정의
- 데이터·근거 연결
- 병행 시범·오류 기록
- 사람 승인 후 확대