SOURCE SUMMARY
원문 핵심 요약
이미지 전체 텍스트
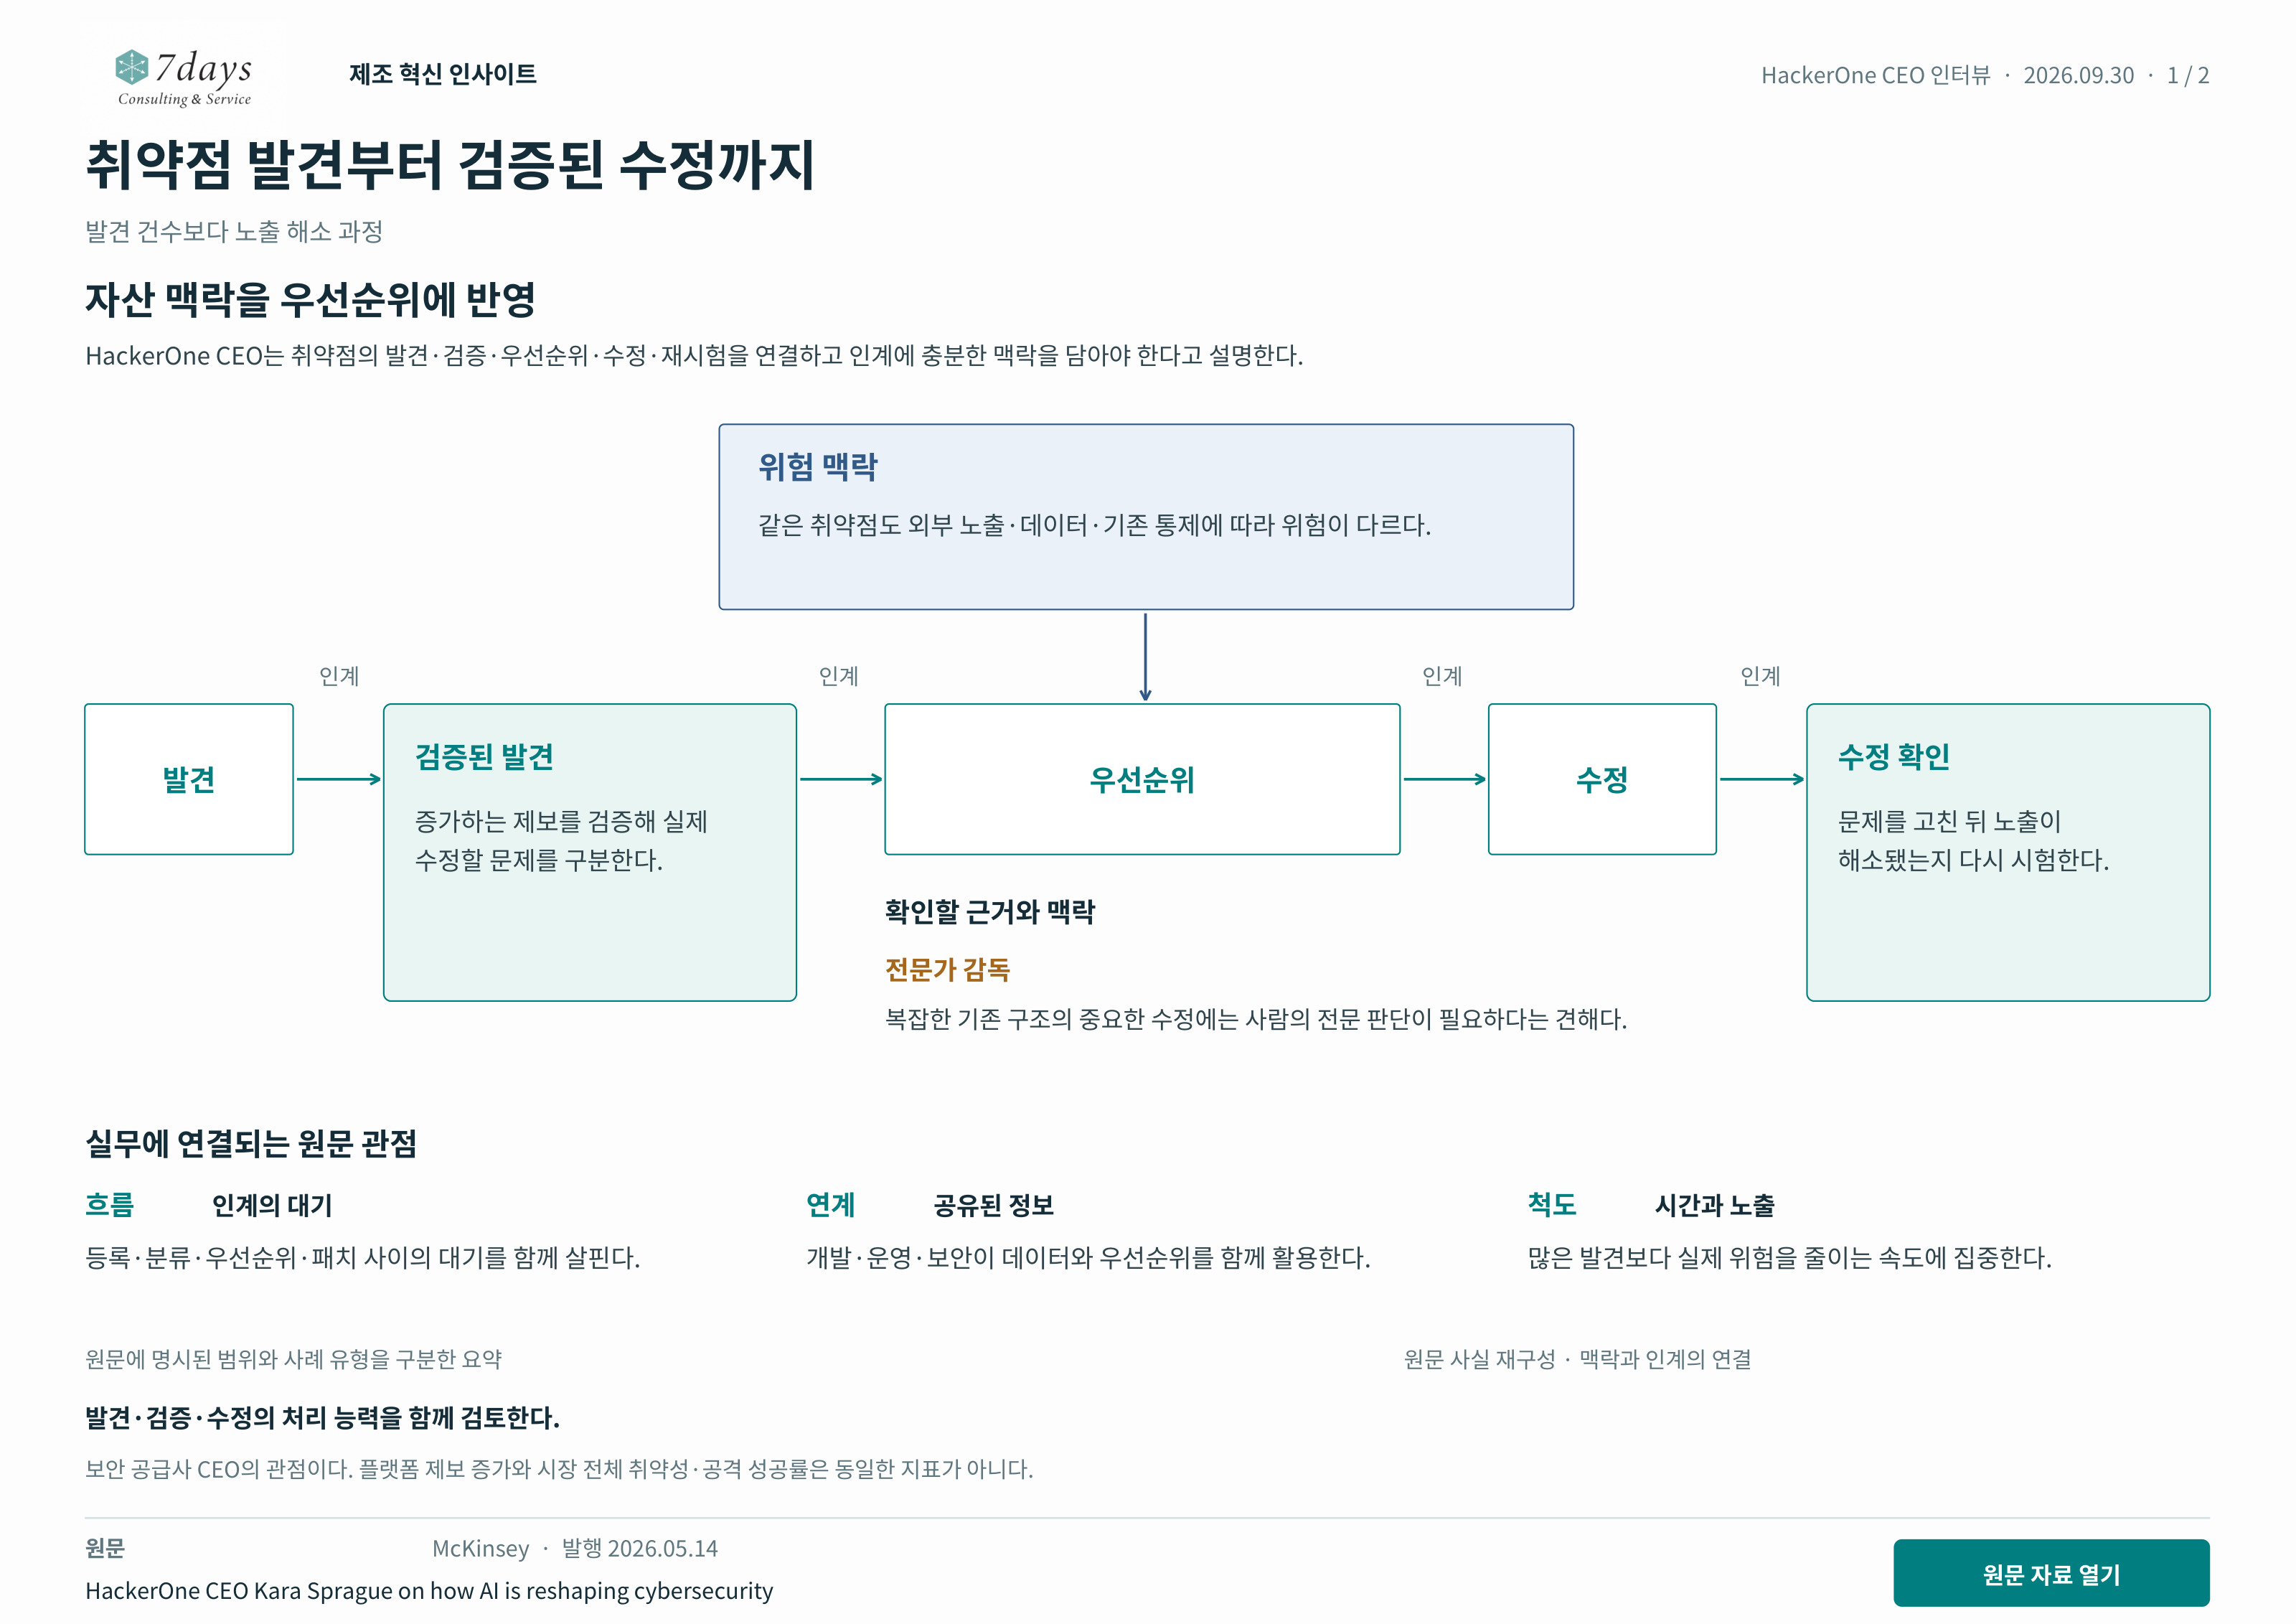
취약점 발견부터 검증된 수정까지 발행처: McKinsey 원제: HackerOne CEO Kara Sprague on how AI is reshaping cybersecurity 원문: https://www.mckinsey.com/capabilities/mckinsey-technology/our-insights/hackerone-ceo-kara-sprague-on-how-ai-is-reshaping-cybersecurity 발행: 2026-05-14 분류: 소프트웨어 품질·보안 발행 묶음: HackerOne CEO 인터뷰 정리일: 2026-09-30 발견 건수보다 노출 해소 과정 자산 맥락을 우선순위에 반영 HackerOne CEO는 취약점의 발견·검증·우선순위·수정·재시험을 연결하고 인계에 충분한 맥락을 담아야 한다고 설명한다. 위험 맥락 같은 취약점도 외부 노출·데이터·기존 통제에 따라 위험이 다르다. 검증된 발견 증가하는 제보를 검증해 실제 수정할 문제를 구분한다. 수정 확인 문제를 고친 뒤 노출이 해소됐는지 다시 시험한다. 원문에 명시된 범위와 사례 유형을 구분한 요약 확인할 근거와 맥락 전문가 감독 복잡한 기존 구조의 중요한 수정에는 사람의 전문 판단이 필요하다는 견해다. 실무에 연결되는 원문 관점 흐름 · 인계의 대기 등록·분류·우선순위·패치 사이의 대기를 함께 살핀다. 연계 · 공유된 정보 개발·운영·보안이 데이터와 우선순위를 함께 활용한다. 척도 · 시간과 노출 많은 발견보다 실제 위험을 줄이는 속도에 집중한다. 발견·검증·수정의 처리 능력을 함께 검토한다. 보안 공급사 CEO의 관점이다. 플랫폼 제보 증가와 시장 전체 취약성·공격 성공률은 동일한 지표가 아니다. 발견에서 검증된 발견·우선순위·수정·수정 확인으로 이어지는 인계가 처리 흐름이다. 위험 맥락은 우선순위에 반영된다. 인계 표시는 대기 구간을 검토하라는 뜻이며 시간이나 위험 감소량을 수치화하지 않는다. 원문 사실 재구성 · 맥락과 인계의 연결.
발견 건수보다 노출 해소 과정
자산 맥락을 우선순위에 반영
HackerOne CEO는 취약점의 발견·검증·우선순위·수정·재시험을 연결하고 인계에 충분한 맥락을 담아야 한다고 설명한다.
위험 맥락
같은 취약점도 외부 노출·데이터·기존 통제에 따라 위험이 다르다.
검증된 발견
증가하는 제보를 검증해 실제 수정할 문제를 구분한다.
수정 확인
문제를 고친 뒤 노출이 해소됐는지 다시 시험한다.
원문에 명시된 범위와 사례 유형을 구분한 요약
확인할 근거와 맥락
전문가 감독
복잡한 기존 구조의 중요한 수정에는 사람의 전문 판단이 필요하다는 견해다.
실무에 연결되는 원문 관점
흐름
인계의 대기
등록·분류·우선순위·패치 사이의 대기를 함께 살핀다.
연계
공유된 정보
개발·운영·보안이 데이터와 우선순위를 함께 활용한다.
척도
시간과 노출
많은 발견보다 실제 위험을 줄이는 속도에 집중한다.
발견·검증·수정의 처리 능력을 함께 검토한다.
APPLICATION PROPOSAL
별도의 적용 제안
이미지 전체 텍스트
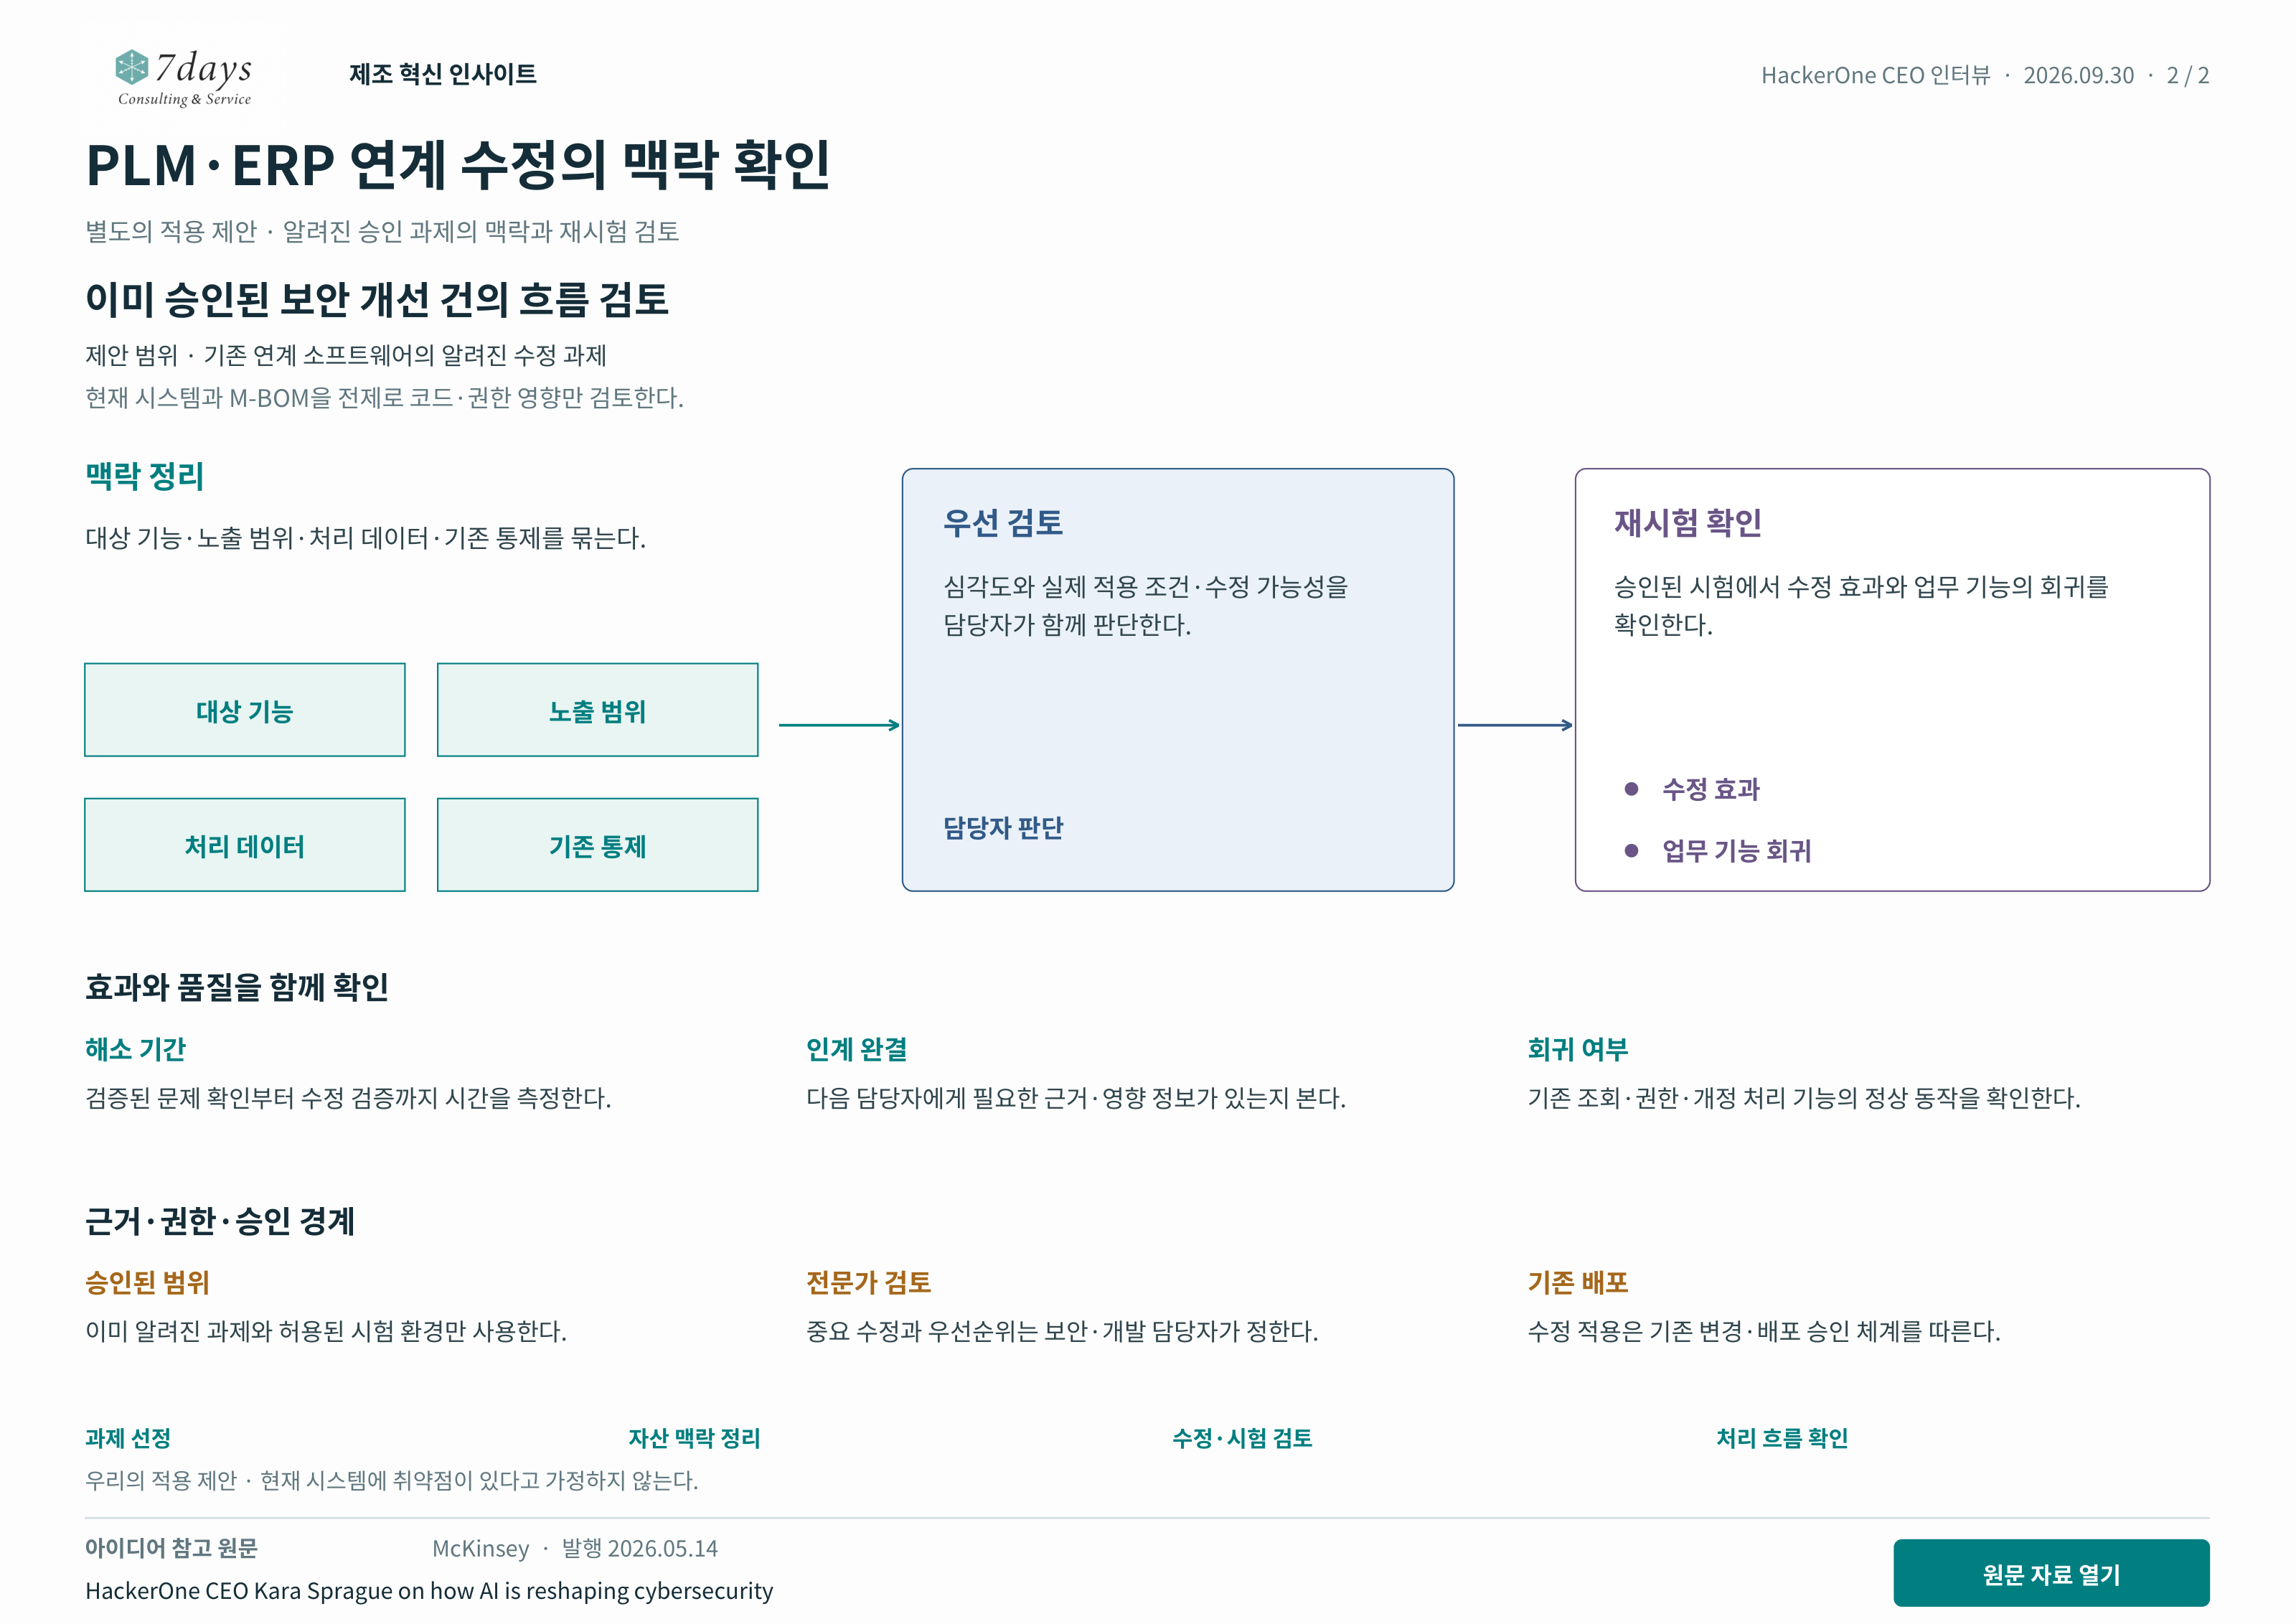
별도의 적용 제안 PLM·ERP 연계 수정의 맥락 확인 참고 원문 발행처: McKinsey 원제: HackerOne CEO Kara Sprague on how AI is reshaping cybersecurity 원문: https://www.mckinsey.com/capabilities/mckinsey-technology/our-insights/hackerone-ceo-kara-sprague-on-how-ai-is-reshaping-cybersecurity 이미 승인된 보안 개선 건의 흐름 검토 제안 범위 · 기존 연계 소프트웨어의 알려진 수정 과제 현재 시스템과 M-BOM을 전제로 코드·권한 영향만 검토한다. 맥락 정리 대상 기능·노출 범위·처리 데이터·기존 통제를 묶는다. 우선 검토 심각도와 실제 적용 조건·수정 가능성을 담당자가 함께 판단한다. 재시험 확인 승인된 시험에서 수정 효과와 업무 기능의 회귀를 확인한다. 효과와 품질을 함께 확인 해소 기간 검증된 문제 확인부터 수정 검증까지 시간을 측정한다. 인계 완결 다음 담당자에게 필요한 근거·영향 정보가 있는지 본다. 회귀 여부 기존 조회·권한·개정 처리 기능의 정상 동작을 확인한다. 근거·권한·승인 경계 승인된 범위 이미 알려진 과제와 허용된 시험 환경만 사용한다. 전문가 검토 중요 수정과 우선순위는 보안·개발 담당자가 정한다. 기존 배포 수정 적용은 기존 변경·배포 승인 체계를 따른다. 과제 선정 → 자산 맥락 정리 → 수정·시험 검토 → 처리 흐름 확인 우리의 적용 제안 · 현재 시스템에 취약점이 있다고 가정하지 않는다. 별도의 적용 제안 · 알려진 승인 과제의 맥락과 재시험 검토. 대상 기능·노출 범위·처리 데이터·기존 통제를 맥락 묶음으로 준비한다. 우선 검토는 담당자 판단이며 승인된 재시험에서 수정 효과와 업무 기능 회귀를 각각 확인한다. 화살표는 제안된 검토 인계다. 이미 알려진 과제와 허용된 환경에 한정하며 중요 수정·우선순위·배포 승인은 기존 담당 체계를 따른다.
PLM·ERP 연계 수정의 맥락 확인
이미 승인된 보안 개선 건의 흐름 검토
제안 범위 · 기존 연계 소프트웨어의 알려진 수정 과제
현재 시스템과 M-BOM을 전제로 코드·권한 영향만 검토한다.
맥락 정리
대상 기능·노출 범위·처리 데이터·기존 통제를 묶는다.
우선 검토
심각도와 실제 적용 조건·수정 가능성을 담당자가 함께 판단한다.
재시험 확인
승인된 시험에서 수정 효과와 업무 기능의 회귀를 확인한다.
효과와 품질을 함께 확인
해소 기간
검증된 문제 확인부터 수정 검증까지 시간을 측정한다.
인계 완결
다음 담당자에게 필요한 근거·영향 정보가 있는지 본다.
회귀 여부
기존 조회·권한·개정 처리 기능의 정상 동작을 확인한다.
근거·권한·승인 경계
승인된 범위
이미 알려진 과제와 허용된 시험 환경만 사용한다.
전문가 검토
중요 수정과 우선순위는 보안·개발 담당자가 정한다.
기존 배포
수정 적용은 기존 변경·배포 승인 체계를 따른다.
- 과제 선정
- 자산 맥락 정리
- 수정·시험 검토
- 처리 흐름 확인